
پاکستان کے کارپوریٹ سائبر انفراسٹرکچر، وفاقی ریگولیٹری مانیٹرنگ، اینٹی ہیکنگ پروٹوکول اور ڈیجیٹل گورننس کے تزویراتی کوریڈورز سے ملکی پبلک ڈیٹا سیکیورٹی کے حوالے سے ایک انتہائی تشویشناک، ہنگامی اور اب تک کا سب سے بڑا ڈیجیٹل الرٹ سامنے آیا ہے۔ پاکستان کے قومی کمپیوٹر ایمرجنسی رسپانس ٹائم نے شہریوں کو باقاعدہ طور پر مطلع کیا ہے کہ ملک کے بڑے سرکاری اور پبلک سیکٹر کے اداروں سے مشابہت رکھنے والی درجنوں جعلی سرکاری ویب سائٹس ایک منظم مہم کے تحت پبلک ڈیٹا چوری کر رہی ہیں۔
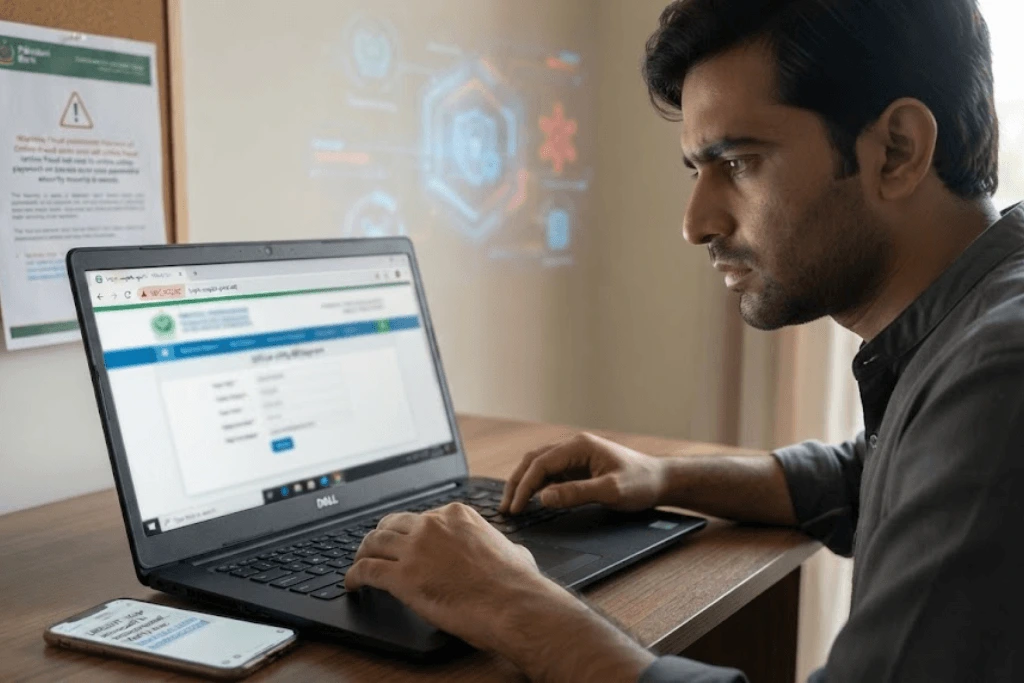
6 اکتوبر 2026 کو نیشنل سرٹ کے تھریٹ انٹیلی جنس سینٹر کی جانب سے کلاؤڈ مانیٹرنگ ڈیش بورڈ پر اپ لوڈ کیے گئے آفیشل لاگز کے مطابق اس سائبر حملے کے بے نقاب ہوتے ہی باقاعدہ طور پر جعلی سرکاری ویب سائٹس فراڈ کا اسمارٹ سوفٹ وئیر بیسڈ الرٹ نیٹ ورک متحرک ہو چکا ہے۔ ہیکرز نے شہریوں کے لاگ ان کریڈنشلز، شناختی کارڈ نمبرز اور فنانشل فنڈز کے خفیہ کوڈز اڑانے کے لیے نادرا، فیڈرل بورڈ آف ریونیو اور ہائر ایجوکیشن کمیشن جیسے اہم پورٹلز کے بالکل ہم شکل کلاؤڈ انٹرفیس مینوفیکچر کر رکھے ہیں۔ اس پبلک الرٹ کا بنیادی ہدف شہریوں کی سیکیورٹی کو آٹو لاک کرنا اور بین الاقوامی دنیا کے سامنے پاکستان کا سافٹ امیج اور سائبر انڈیکس مستقل طور پر بلند رکھنا ہے۔
نادرا اور پنجاب سیف سٹیز کی جعلی ڈومینز کا آڈٹ اور تھریٹ اسکور
نیشنل سرٹ کے مانیٹرنگ مینیجرز نے فیشنگ کا شکار ہونے والی ان ویب سائٹس کی باقاعدہ پکسل لیول اسکیننگ کی ہے جس سے معلوم ہوا ہے کہ یہ خطرناک ڈومینز اوپن مارکیٹ میں لائیو فعال ہیں اور ان کا تھریٹ اسکورمانیٹرنگ پلیٹ فارم پر 87 سے 99 فیصد تک ہائی رسک وائٹ لسٹ پایا گیا ہے۔
ہیکرز کی جانب سے مینوفیکچر کی گئی بڑی جعلی ڈومینز اور متاثرہ وفاقی اداروں کا بریک ڈاؤن درج ذیل مارک ڈاؤن ٹیبل کے مطابق سنک ہے:
| نشانہ بننے والا سرکاری ادارہ لاگ | ہیکرز کی مینوفیکچر کردہ جعلی ڈومین | نیشنل سرٹ تھریٹ انڈیکس اسکور |
| نادرا پورٹل | secure-login-nadra.com | 99% انتہائی ہائی رسک تھریٹ لاک۔ |
| پنجاب سیف سٹیز اتھارٹی | secure-login-punjabsafecities.com | صارف کے لاگ ان پاس ورڈز کی آٹو چوری۔ |
| ایف بی آر اور ایچ ای سی | ہم شکل فیشنگ لاگ ان پیجز فعال | ڈیٹا چیٹنگ اور فنانشل لوپ ہولز۔ |
| رجسٹریشن اتھارٹی لاگ | نامی گرامی ہوسٹ | اعتماد کا فائدہ اٹھا کر مینوئل دھوکہ پے کرنا۔ |
ان کے علاوہ فیشنگ مافیا نے پاکستان ٹیلی کمیونیکیشن اتھارٹی وفاقی تحقیقاتی ادارے ڈائریکٹوریٹ جنرل امپریشن اینڈ پاسپورٹس، سیکیورٹیز اینڈ ایکسچینج کمیشن ، بیننظیر انکم سپورٹ پروگرام اور پرائم منسٹر یوتھ پروگرام کے ناموں کا استعمال کر کے بھی جعلی لنکس لاک کر دیے ہیں۔
اینٹی چیٹنگ سائبر پروٹوکول اور شہریوں کے لیے آفیشل ریگولیٹری گائیڈ لائنز
سرٹ کے آئی ٹی مینیجرز کی تفتیش کے مطابق یہ تمام مشتبہ ڈومینز کے انٹرنیشنل پورٹل کے ذریعے رجسٹرڈ کی گئی ہیں تاکہ پبلک کو یہ تاثر پے کیا جا سکے کہ یہ ویب سائٹس 100 فیصد آفیشل اور قانونی ہیں۔ ہیکرز کا بنیادی ہدف یہ ہے کہ جب بھی کوئی شہری اپنے پاس ورڈ یا اکاؤنٹ ڈیٹیلز ان غیر تصدیق شدہ پلیٹ فارمز پر درج کرے تو پورا ٹرانزیکشن لاگ ہیکرز کے کلاؤڈ ڈیٹا بیس میں آٹو سیو ہو جائے۔
نیشنل سرٹ نے پبلک سروس ڈیلیوری گراف کو محفوظ زون میں لاک کرنے کے لیے شہریوں کو کڑی ہدایات جاری کی ہیں کہ وہ کسی بھی واٹس ایپ یا ایس ایم ایس لنک پر کلک کرنے کے مینوئل دباؤ سے بچیں اور ہمیشہ ویب سائٹ ایڈریس بار میں "gov.pk” کا آفیشل سوفٹ وئیر سفکس لازمی چیک کریں۔ یہ مربوط اور پیپر لیس سیکیورٹی ماڈل ملکی معاشی استحکام اور شہریوں کے حقوق کے تحفظ کے لیے سب سے اولین ترجیح تسلیم کیا گیا ہے جس کی اگلی تزویراتی فائل پی ٹی اے کو بلاکنگ کے لیے ارسال کر دی گئی ہے۔